미국 감시카메라 '플록' 해킹 — 21일 만에 차량 5만 대·사진 160만 장을 찍고 있었다
2026년 9월 17일 | 미국(US) | 기술
9월 16일을 전후해 미국 구글 트렌드 기술 카테고리에서 flock camera hacked data analysis라는 다소 긴 검색어가 갑자기 치솟았습니다. 검색량은 5천 회를 넘겼고 증가율은 500%를 찍었습니다. 한국에서는 아직 낯선 이름이지만, 미국에서는 이미 몇 년째 논쟁의 한가운데에 서 있던 회사가 있습니다. 차량 번호판을 자동으로 읽어 기록하는 카메라를 만들어 전국 경찰서에 공급하는 플록 세이프티(Flock Safety)입니다.
이번에 벌어진 일은 흔히 말하는 서버 해킹이 아닙니다. 해커들이 도로 위에 설치된 카메라 실물을 뜯어냈습니다. 그리고 그 안에 들어 있던 저장 장치를 통째로 복사해 언론에 넘겼습니다. 그 결과 그동안 "번호판만 읽는다"고 알려져 있던 장비가 실제로 무엇을 얼마나 찍어 왔는지가 처음으로 외부에 드러났습니다.
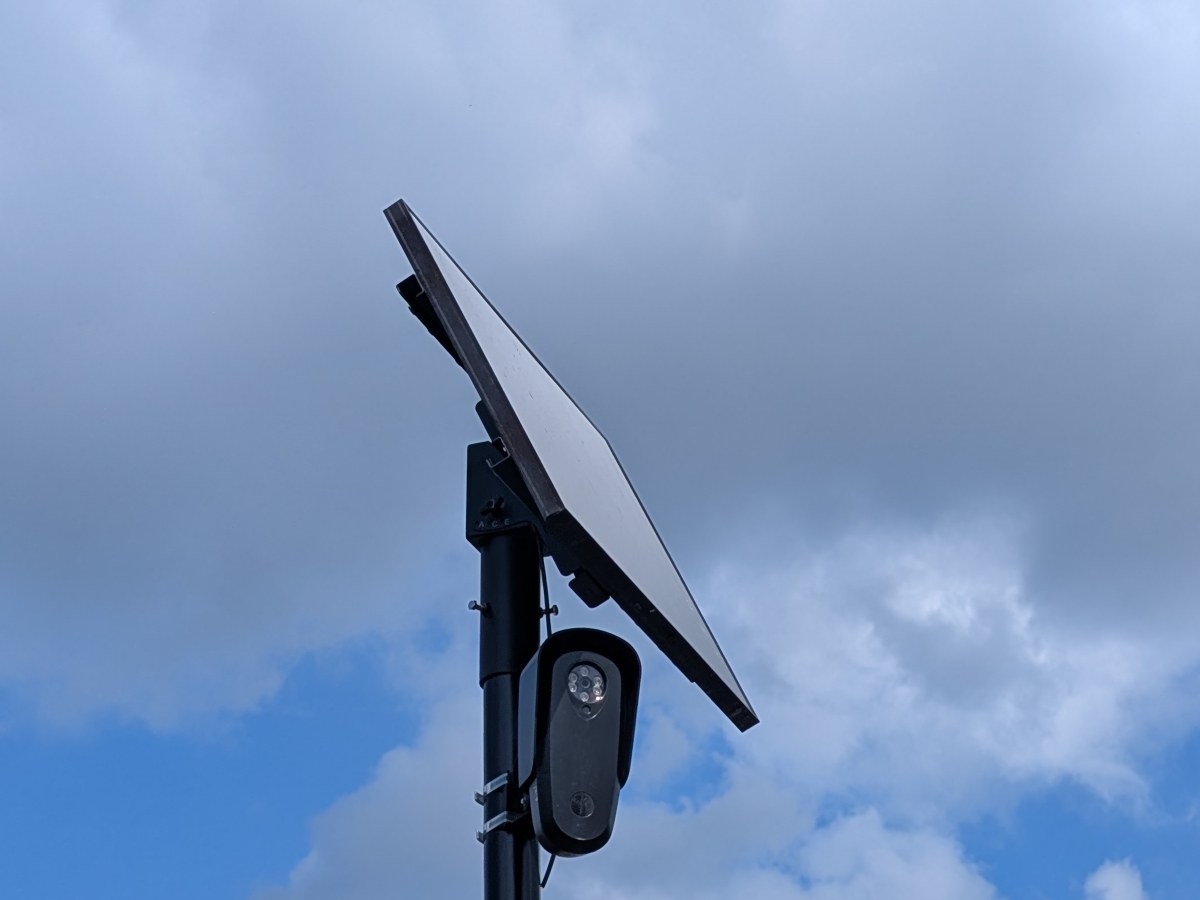
▲ 태양광 패널과 함께 기둥에 설치된 플록 세이프티 번호판 자동 인식(ALPR) 카메라, 미국 뉴저지주 이턴타운 (2026년 7월 촬영 · ⓒ MiracleMiles / Wikimedia Commons, CC BY 4.0)
도로에서 카메라를 통째로 떼어낸 해커들
스스로를 stegan0gram이라고 부르는 해커 집단이 이번 일의 주인공입니다. 이들은 도로 위에 매달려 있던 플록 카메라 한 대를 물리적으로 떼어낸 뒤, 기기 내부를 분해해 데이터를 확보했습니다. 그리고 확보한 사본을 기술 전문 매체 404 미디어와 와이어드(WIRED), 그리고 유출 자료를 보관하는 비영리 단체 DDoSecrets에 각각 전달했습니다.
404 미디어와 와이어드는 이 데이터를 함께 분석했습니다. 두 매체가 내놓은 결과는 그동안 지역 의회 청문회나 회사 홍보 자료에서 설명돼 온 내용과 상당히 달랐습니다. 카메라는 단순한 번호판 판독기가 아니라, 도로를 지나가는 거의 모든 것을 촬영하고 분류해 기록하는 장치에 가까웠습니다.
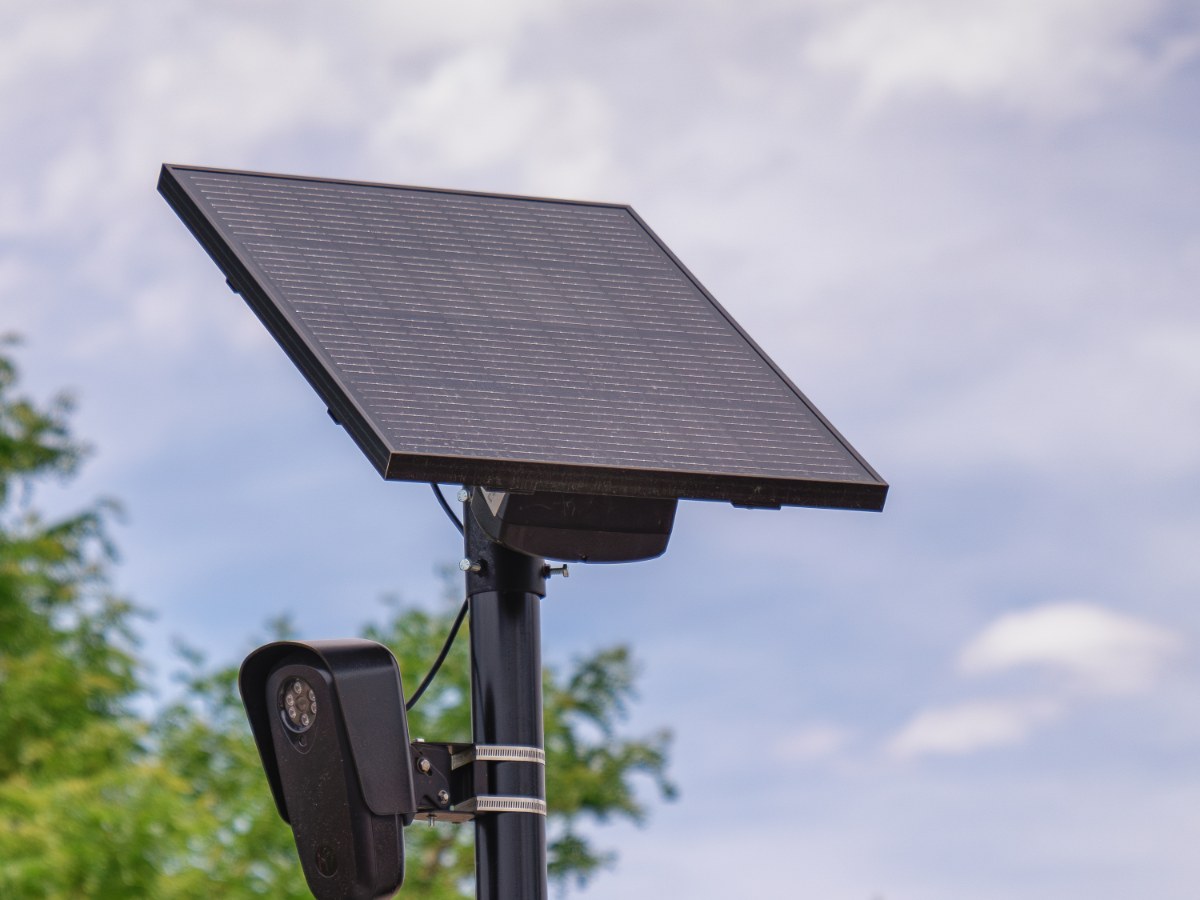
▲ 미국 일리노이주 오로라의 한 소매점 앞에 설치된 플록 세이프티 ALPR 카메라 (2024년 6월 촬영 · ⓒ Tony Webster / Wikimedia Commons, CC BY 2.0)
21일, 차량 5만 200대, 사진 160만 장
분석에서 가장 많이 인용된 숫자는 이것입니다. 복구 가능한 로그가 남아 있던 기간은 약 21일. 그 21일 동안 카메라 단 한 대가 촬영한 차량은 약 5만 200대, 생성된 이미지는 약 160만 장이었습니다.
계산해 보면 차량 한 대당 평균 30장이 넘습니다. 실제로 두 매체는 카메라 소프트웨어가 차량 한 대가 지나갈 때 수십 장의 이미지를 만들어낸다는 점을 확인했습니다. 지나가는 차를 한 번 찍고 끝내는 것이 아니라, 접근부터 통과까지를 연속으로 촬영해 여러 각도의 장면을 남긴다는 뜻입니다.
기록된 것은 번호판만이 아니었습니다. 분석에 따르면 카메라는 차량의 색과 형태는 물론, 범퍼 스티커 같은 세부 요소까지 목록화하고 있었습니다. 번호판을 가리거나 바꿔 달아도 차량을 특정할 수 있는 단서가 함께 쌓여 있었다는 의미입니다.
21일에 카메라 한 대가 이 정도라면, 전국 규모는 어느 정도일까요. 감시 반대 단체 디플록(DeFlock)이 지도에 표시한 번호판 인식 카메라는 미국 전역에 12만 2천 대 이상입니다. 물론 전부가 플록 제품은 아닙니다. 다만 플록 한 회사만 놓고 봐도 5천 곳 이상의 경찰 기관과 1천 곳 이상의 기업에 서비스를 제공하며 49개 주에서 운영되고 있습니다.
💡 ALPR이란
Automatic License Plate Recognition, 번호판 자동 인식 기술을 말합니다. 카메라가 지나가는 차량의 번호판을 촬영해 문자로 변환하고, 시각·위치와 함께 데이터베이스에 저장합니다. 한 지점의 기록만 보면 단순한 통행 기록이지만, 여러 지점의 기록을 이어 붙이면 특정 차량이 언제 어디를 지났는지 이동 경로가 그려집니다. 논쟁의 핵심은 카메라 한 대가 아니라 연결된 망 전체에 있습니다.
번호판만 읽는 게 아니었다 — 사람과 자전거까지
이번 분석에서 가장 논란이 된 대목은 숫자가 아니라 기능이었습니다. 404 미디어와 와이어드는 카메라에 탑재된 소프트웨어가 차량과 번호판뿐 아니라 사람, 그리고 자전거를 비롯한 다른 이동 수단까지 명시적으로 탐지하도록 설계돼 있다고 보도했습니다.
단순히 화면에 사람이 찍힌다는 얘기가 아닙니다. 소프트웨어는 화면 안에서 사람이 어느 위치에 나타났는지를 좌표로 기록하고, 그것이 사람일 확률(신뢰도 점수)까지 함께 남기고 있었습니다. 404 미디어는 이 기능이 그동안 공개 논의에서는 거의 언급되지 않았던 부분이라고 지적했습니다.
지역 의회가 카메라 설치를 승인할 때 통상 검토하는 것은 "차량 번호판을 읽는 장비"입니다. 보행자나 자전거 이용자를 탐지하고 위치를 기록하는 장비라면 심사의 성격 자체가 달라집니다. 이번 보도가 미국 여러 도시에서 즉각적인 반응을 불러온 이유가 여기에 있습니다.
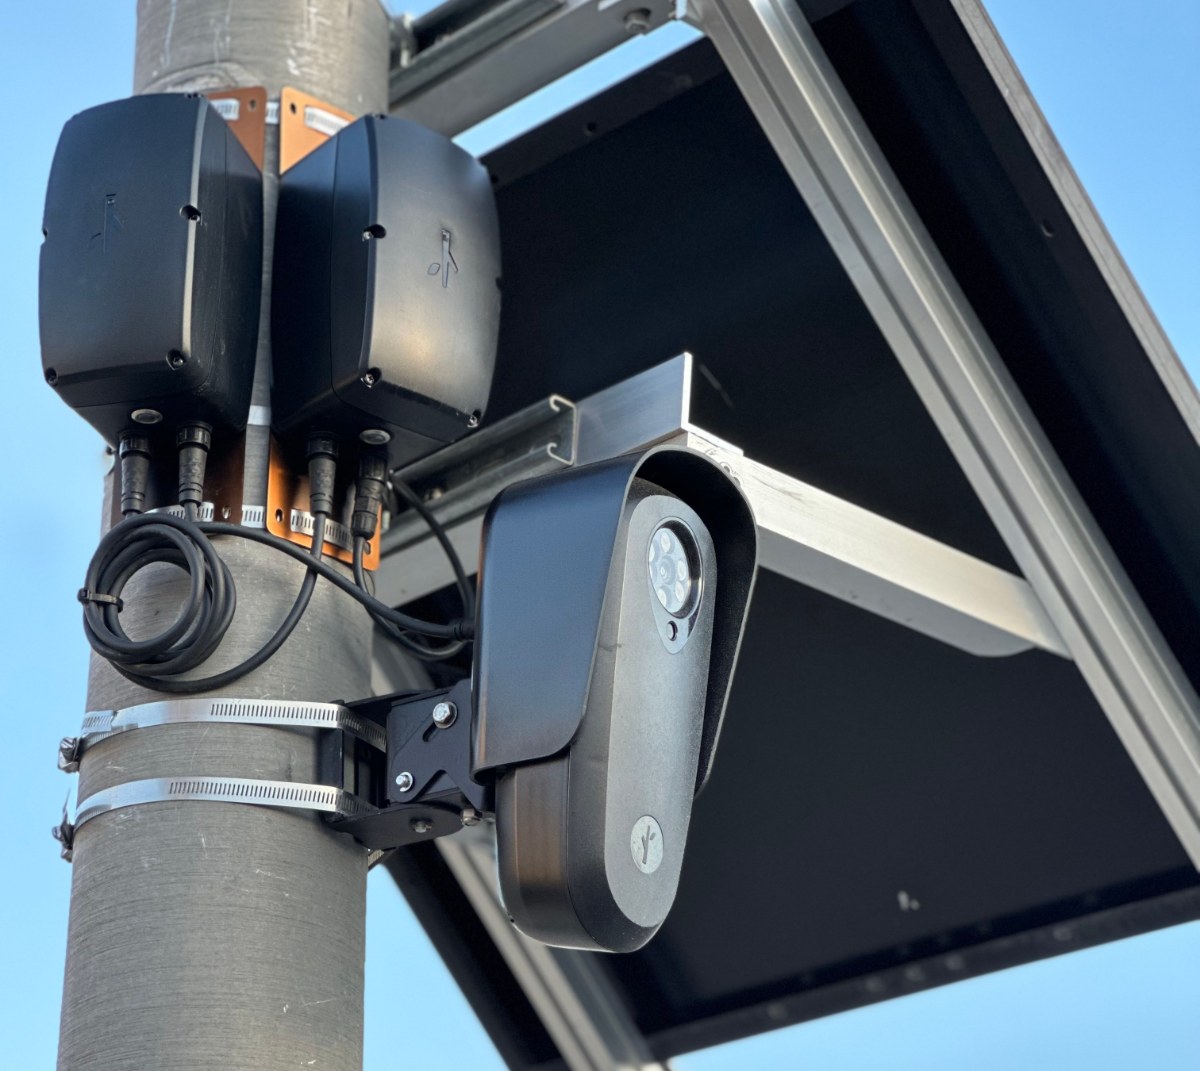
▲ 가로등 기둥에 설치된 플록 카메라 근접 촬영 (2024년 2월 촬영 · Bruxton / Wikimedia Commons, CC0)
암호화 키가 잠기지 않은 칸에 들어 있었다
해커들이 데이터를 꺼낼 수 있었던 경로도 짚어볼 만합니다. 보도에 따르면 카메라 내부는 안드로이드 기반으로 동작하고 있었고, 저장 장치는 여러 개의 파티션으로 나뉘어 있었습니다. 문제는 이 가운데 일부가 암호화되지 않은 상태였다는 점입니다.
암호화되지 않은 파티션에는 vendor와 media가 포함돼 있었는데, 하필 media 영역 안에 나머지 영역을 여는 암호화 키가 들어 있었습니다. 영상과 사진이 담긴 부분은 분명히 암호화돼 있었지만, 그 자물쇠의 열쇠가 잠기지 않은 서랍에 놓여 있었던 셈입니다. 해커들은 이 키로 160만 장이 넘는 이미지와 다수의 영상에 접근할 수 있었습니다.
보안 설계 관점에서 이는 꽤 기본적인 문제로 분류됩니다. 기기를 물리적으로 확보한 공격자를 상정한 방어가 충분하지 않았다는 뜻이기 때문입니다. 도로변 기둥이나 주차장 입구처럼 누구나 접근할 수 있는 곳에 설치되는 장비라면, 물리적 탈취는 가정해야 할 시나리오에 가깝습니다.
플록의 반박: "무단 탈거와 변조는 불법이다"
플록 세이프티는 서면 입장을 냈습니다. 회사는 먼저 "플록 카메라를 무단으로 떼어내고 변조하는 행위는 불법"이라고 못 박았습니다. 이번 사안의 출발점이 정상적인 보안 연구가 아니라 기물 탈취였다는 점을 강조한 것입니다.
이어 회사는 취약점 공개 정책(Vulnerability Disclosure Policy)을 공개적으로 운영하고 있으며, 보안 연구자가 직접 신고할 수 있는 창구가 있다고 밝혔습니다. 그러나 이번 건에 대해서는 그 절차를 통해 접수된 신고가 없었고, 제공된 정보가 제한적이어서 주장 내용을 충분히 평가할 수 없다는 입장입니다. 회사는 "실제로 유효한 취약점을 발견했다면 정식 절차로 기술적 내용을 제출해 달라"고 덧붙였습니다.
양측의 주장은 정면으로 갈립니다. 해커 측은 공개되지 않은 감시 기능을 드러냈다고 보고, 회사 측은 절차를 벗어난 불법 행위라고 봅니다. 다만 분명한 것은, 실제 기기에서 나온 로그와 소프트웨어가 근거로 제시됐고 두 개의 독립 매체가 이를 교차 분석했다는 점입니다.
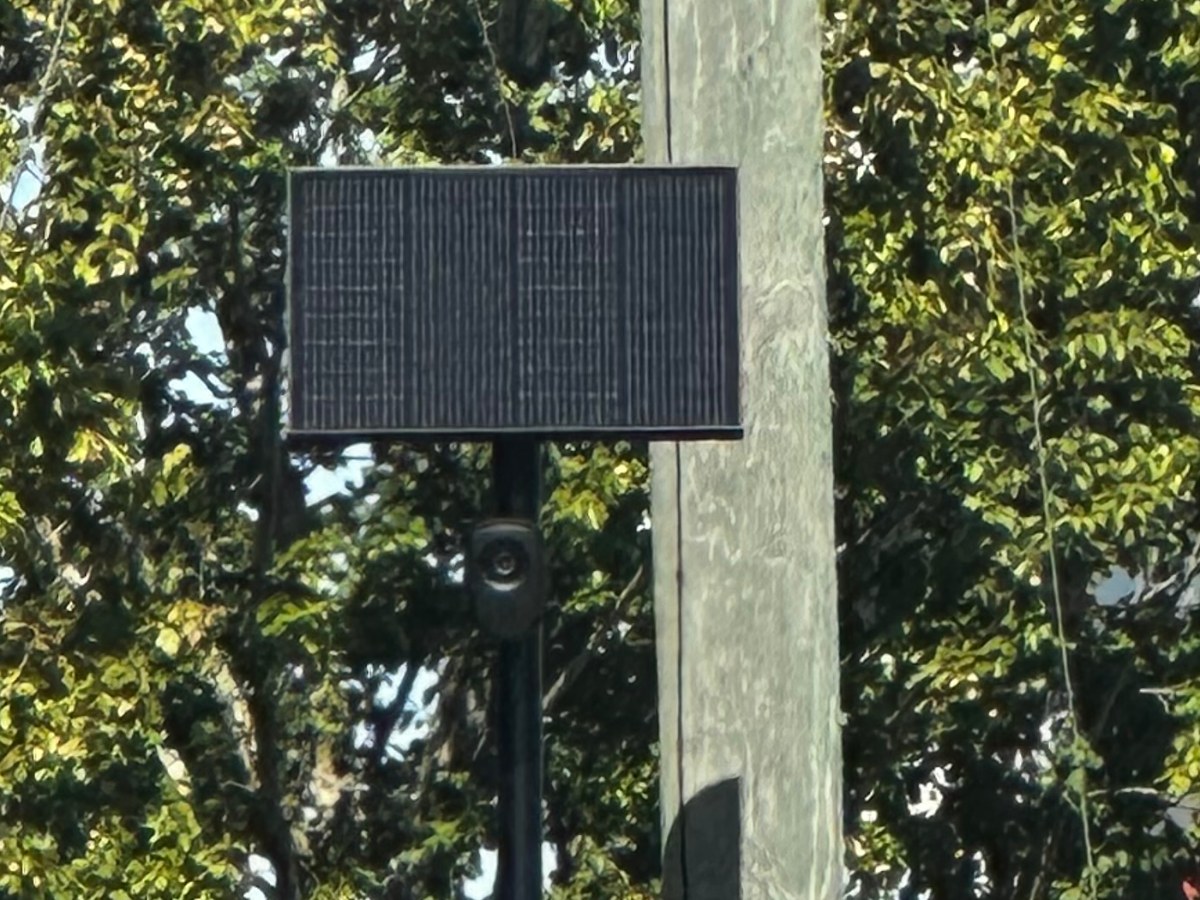
▲ 미국 조지아주 밸도스타 도로변에 설치된 플록 세이프티 카메라와 태양광 패널 (2025년 11월 촬영 · GA_Kevin / Wikimedia Commons, CC0)
이미 번지고 있던 반발, 그 위에 떨어진 불씨
이번 보도가 유난히 빠르게 확산된 데는 배경이 있습니다. 미국에서는 올해 들어 번호판 인식 카메라를 둘러싼 반발이 이미 눈에 띄게 커지고 있었습니다.
보도에 따르면 올해에만 50개 이상의 시·카운티가 플록을 비롯한 업체들의 ALPR 카메라 계약을 취소하거나 장비를 비활성화했습니다. 범위를 넓히면 2021년 8월부터 2026년 5월까지 28개 주에서 82건의 플록 계약이 종료됐습니다.
구체적인 사례도 이어졌습니다. 2026년 9월, 플로리다주 탤러해시 시의회는 플록 및 모토로라와의 계약을 즉시 중단하고 ALPR 카메라를 철거하기로 만장일치 의결했습니다. 앞서 2026년 8월에는 애리조나주 챈들러 시의회가 플록 카메라 사용 중단을 발표했습니다. 2025년 10월에는 캘리포니아주 법무장관 롭 본타가 엘카혼(El Cajon) 시를 상대로 소송을 제기했습니다. 주법을 어기고 ALPR 데이터를 타 주 기관과 공유했다는 이유였습니다.
오남용 사례도 집계돼 있습니다. 비영리 법률단체 정의연구소(Institute for Justice)는 스토킹과 부당한 차량 정지를 포함해 ALPR 오남용 사건을 100건 이상 확인했다고 밝혔습니다. 기술 자체보다 그 기술에 접근할 수 있는 사람의 행동이 문제가 된 사례들입니다.

▲ 플록 세이프티의 총성 감지 장비 '레이븐(Raven)'. 이 회사는 번호판 카메라 외에 음향 감지 제품군도 함께 공급한다 (2024년 11월 촬영 · Kobenon / Wikimedia Commons, CC0)
워싱턴의 시선: FTC 조사 요구
연방 차원의 압박도 이미 시작돼 있었습니다. 2025년 11월 3일, 민주당 론 와이든 상원의원과 라자 크리슈나무르티 하원의원은 연방거래위원회(FTC)에 플록 세이프티 조사를 요구하는 서한을 보냈습니다.
두 의원이 지적한 핵심은 보안 수준이었습니다. 플록은 경찰 고객사에 다중 인증(MFA) 사용을 의무화하지 않고 있으며, 연방 기관에 요구되는 수준인 피싱 저항형 MFA를 자체적으로 지원하지도 않는다는 것입니다. 보안업체 허드슨록(Hudson Rock)이 운영하는 공개 사이트에 따르면, 최소 35개 플록 고객 계정의 비밀번호가 이미 해커에게 탈취된 것으로 파악됐습니다.
서한은 플록이 막대한 세금을 받아 전국 규모의 감시망을 구축해 왔으면서도 보안에는 안이한 태도를 보여 미국인들을 해커와 외국 정보기관의 위협에 불필요하게 노출시키고 있다는 취지의 문제를 제기했습니다. 이번 카메라 분해 사건은 그 지적을 실물로 뒷받침하는 사례가 된 셈입니다.
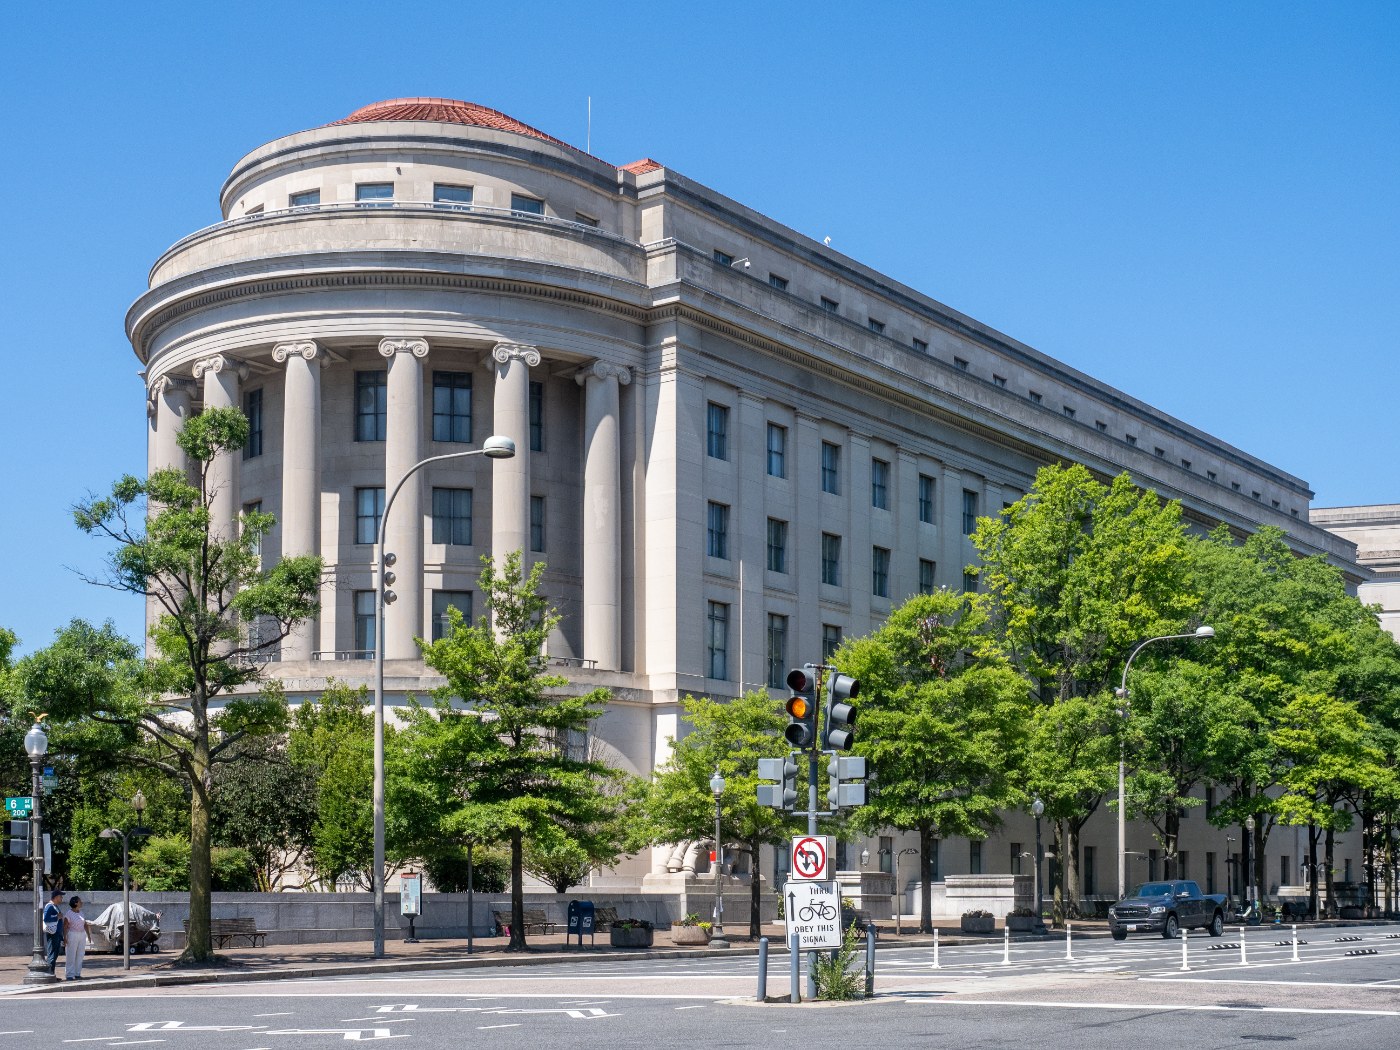
▲ 미국 워싱턴 D.C.의 연방거래위원회(FTC) 청사 (2024년 6월 촬영 · ⓒ ajay_suresh / Wikimedia Commons, CC BY 2.0)
한국에서 이 사건을 어떻게 볼 것인가
한국은 이미 차량 번호 인식 기술이 생활 곳곳에 들어와 있는 나라입니다. 아파트 주차장 입구, 공영주차장, 고속도로 요금소, 도심 방범 시설까지 번호판을 읽는 장치는 익숙한 풍경이 됐습니다. 그래서 이번 사건이 던지는 질문은 미국만의 것이 아닙니다.
눈여겨볼 지점은 세 가지입니다. 첫째, 기기 자체가 공격 표면이 된다는 점입니다. 클라우드와 서버 보안을 아무리 강화해도, 길가에 매달린 장비 한 대를 떼어 갈 수 있다면 그 안의 설계가 그대로 드러납니다. 물리적 접근을 전제한 보안 설계가 필요한 이유입니다.
둘째, 고지된 기능과 실제 기능의 간극입니다. 도입을 심의하는 쪽이 "번호판만 읽는다"고 이해했는데 실제로는 보행자를 탐지하고 좌표를 남기고 있었다면, 동의의 전제 자체가 흔들립니다. 장비의 실제 처리 항목을 문서로 명확히 확인하는 절차가 그래서 중요합니다.
셋째, 보관 기간과 접근 권한입니다. 카메라 한 대가 21일에 160만 장을 만든다는 사실은 저장 용량 문제가 아니라 통제의 문제를 제기합니다. 누가, 어떤 근거로, 얼마 동안 그 기록을 볼 수 있는지가 정해져 있지 않다면 오남용은 기술이 아니라 운영의 영역에서 발생합니다. 미국에서 확인된 100건 이상의 오남용 사례가 정확히 그 지점을 가리킵니다.
정리하면
해커 집단이 도로 위 카메라 한 대를 떼어내 안을 들여다봤고, 그 안에서 21일치 로그와 160만 장의 이미지, 그리고 사람까지 탐지하는 소프트웨어가 나왔습니다. 암호화 키는 잠기지 않은 파티션에 놓여 있었습니다. 회사는 불법 행위라고 반박했고, 정식 절차를 통한 신고는 없었다고 밝혔습니다.
이 사건이 미국 기술 트렌드 상위에 오른 이유는 해킹 기법이 화려해서가 아닙니다. 사람들이 매일 지나치던 회색 기둥 위의 작은 상자가 실제로 무엇을 하고 있었는지, 그 답이 처음으로 구체적인 숫자와 함께 나왔기 때문입니다. 감시 장비를 둘러싼 논의는 대체로 추상적인 우려로 흐르기 쉽지만, 이번에는 "21일, 5만 200대, 160만 장"이라는 손에 잡히는 수치가 남았습니다. 논쟁의 무게가 달라지는 이유입니다.
🖼️ 사진 안내
본문에 실린 사진은 모두 자유 이용이 가능한 공개 자료이며, 캡션에 촬영 연도를 함께 적었습니다. 2026년 9월에 문제가 된 바로 그 카메라를 찍은 사진은 아니며, 같은 제조사의 동종 장비와 관련 기관 건물을 보여주는 사진이므로 사진 속 설치 상태나 모델은 현재와 다를 수 있습니다.
📘 English Summary
A hacker collective calling itself stegan0gram physically removed a Flock Safety license plate reader camera from a roadway and copied its internal storage, sharing the data with 404 Media, WIRED and DDoSecrets. Their joint analysis found that a single camera had photographed roughly 50,200 vehicles and generated about 1.6 million images over 21 days of recoverable logs, and that the software explicitly detects people and bicycles, logging their position and a confidence score. An encryption key was stored in an unencrypted partition, allowing access to the media. Flock called the removal and tampering illegal and said no report came through its vulnerability disclosure process. The revelations land amid a broader backlash, with more than 50 cities and counties canceling ALPR contracts this year.
'여덟번째이야기 > 과학 & 기술' 카테고리의 다른 글
| 캐논 EOS R8 Mark II 공식 발표 — 7.5스톱 손떨림 보정에 40fps, 가격은 1,899달러 (0) | 2026.09.16 |
|---|---|
| iOS 27 배포 시작 — 시리 AI 탑재, 앱 실행 30% 빨라진다 (0) | 2026.09.15 |
| 갤럭시 S27 프로·울트라에 'M16' 탑재 — 삼성디스플레이가 3년 만에 바꾸는 화면 (0) | 2026.09.14 |
| 애플 첫 폴더블 아이폰 듀오(iPhone Duo) 공개 — 7.6인치 접는 아이폰, 한국 329만원 10월 23일 출시 (0) | 2026.09.10 |
| 나비에-스토크스 방정식, AI가 풀었나 — 오픈AI 88시간 발표와 공로 논쟁의 전말 (0) | 2026.09.09 |
| 아이폰 18 프로 공개 D-데이|애플 서프라이즈 앤 샤인 이벤트 총정리 (0) | 2026.09.09 |
| 젤다의 전설 오카리나 오브 타임 리메이크, 9월 8일 40주년 다이렉트에서 공개되나 — 닌텐도 스위치 2 최대 기대작 총정리 (0) | 2026.09.06 |
| 갤럭시 S26 FE 9월 4일 국내 출시 총정리 — 104만 5,000원, 엑시노스 2500, 4,900mAh (0) | 2026.09.03 |
Table of Contents

hwaya.
programmer